
国家サイバー統括室(注意・警戒情報)@cyber_forecast
午後1:01 · 2026年10月21日
x.com

https://news.mynavi.jp/techplus/article/20200107-949836/images/001.jpg
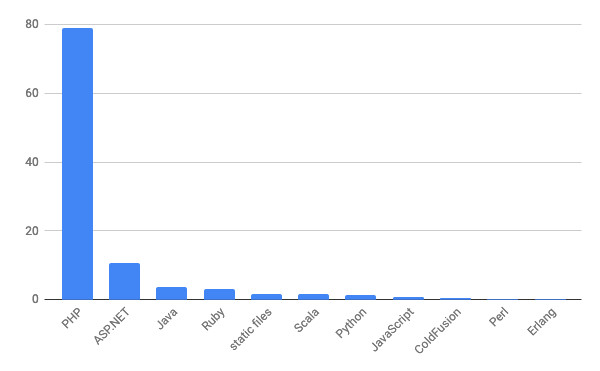
スレでは、PHPが多くのウェブサイトで利用されていることから、情報漏洩やサイバー攻撃の被害が広がるのではないかと不安視する声が相次いだ。PHPの仕組みを知らない人から質問が出る一方、企業サイトや大手サービスでも採用されている技術だと指摘され、コカ・コーラやフォード、西松屋チェーンなどの名前も挙がった。
また、修正パッチの公開直後は、脆弱性の内容を分析した攻撃コードが作られ、攻撃が急増する可能性があるとの指摘も出た。実際に、pixivやニコニコ動画などのサービスがメンテナンスに入ったとの書き込みがあり、今回の脆弱性との関連を疑う利用者もいた。ただし、スレ内では関連性が推測されている段階で、個々のサービスが今回の問題を理由に停止したかどうかは確認されていない。
企業のシステム管理者については、緊急対応による負担や、保守契約のないシステムの扱いを心配する声も見られた。日頃からIT投資を抑えてきた企業の姿勢を批判する意見がある一方、サイバー攻撃による被害は海外でも深刻であり、日本だけの問題ではないとの反論もあった。デジタル化そのものを疑問視し、電話やFAXに戻すべきだという極端な意見も登場している。
一方で、メンテナンス告知を出して対策に動くサービスには安心感を覚えるという声もあった。今回の件では、PHPの利用状況を確認し、修正パッチを速やかに適用することが重要となる。冗談や不安を交えた書き込みが飛び交うなか、広く普及したシステムの脆弱性が、多数のウェブサービスに影響し得ることへの警戒が広がっていた。(ChatGPT)
マジか
松下幸之助、大変だな
しょせんペチパーのコードだ
もともとセキュリティなんざザルってオチ
なんのグラフかと思ったらサイトで使われてる言語のシェアか
PHPが圧倒的なんだな
>>1
コカ・コーラ
バーバリー
フォード
西松屋チェーン
カシオ計算機
小樽洋菓子舗ルタオ
makeshop(GMOグループ)
ここらがPHPベースらしいが普通に運用してるしな
大げさすぎなんだよ
デジタル庁の仕事はDX化を推進して人的コストを減らすことであって、セキュリティではないんだよね。
マイナカード庁のくせに
そうだよ
新バージョン公開された瞬間、前バージョンとの差分でAIが攻撃コード作るから
公開の前にサービス落としておかないと終わり
なお、水面下でパッチを進めていたのに動画で攻撃が正しく行われる様子を流した馬鹿がいる模様
研究所
しょうもない文庫ばっかり出してるとこ
PHP Hypertext Preprocessor
最初のPはどっから来たん?
雑誌
print my homepage
ってテンプレートエンジン
Personal Handy-phone
昔の携帯電話
略称がPHP研と被るからPHSに変えられた
ちなみにPHSは携帯電話とは設計思想が根本的に異なる
まさかログインとかクレカ情報入れている奴いないよな
ああ、全てが予定通りだ
サーバサイドでやってることをクライアントに見られたくないブラックボックス化してみたら
中に入ってみたら目を覆わんばかりのバラック小屋だったでござるw
パッチリリース直後から攻撃激化が見えています
ハッキング済みのサイトにアクセスする前に、今夜は寝ろ
かわいそう
メンテ告知出してるところはメチャ安心するな
バナー踏んだら、侵入され済みのサイトにジャンプとかはあるかも
やあ (´・ω・`)
ようこそ、バーボンハウスへ。
このテキーラはサービスだから、まず飲んで落ち着いて欲しい。
すでに振り込んで到着を待っていた品物は届くんだろうか
アメリカもヨーロッパも日本よりずっと被害が甚大だから
日本の政策がどうこうって話でもないのだがね
>>50
昨年の漏洩ランクはアメリカ、インド、ロシアが筆頭だものな
中国はマイナンバーレベルが億単位で一気に漏洩
ハッカーはそうとう安全な場所にいるのだろう、世界を敵にまわしてるわけだが
意外とキッズ多そうなのよな、でなきゃこんなたいそれたことできないだろ
ハッカーコミュニティ同士で潰しあいもしてるらしいし、行動がガキ過ぎる
むしろデジタル化なんかしない方がマシだった
電話とFAXに戻すべき
pixivとか一斉にメンテに入ったからびっくりした
Amazonで見る